本篇目录7 节
新同事入职,先给工作范围再给角色
新销售坐下来的第一件事,通常是询问客户在哪、谁来带他。管理员很容易为了省事开放全部内容,等忙完再收回。但临时权限如果没有复核时间,就会变成长期权限。邀请之前,先写清他要服务哪个市场、加入哪个团队,以及需要回复还是只需旁听。
- 确认登录身份
按组织要求启用两步验证,避免多人共用一个登录身份。
- 限定工作范围
选择正确工作区,按团队与会话归属划分可见范围。
- 按角色允许操作
分别核对查看、回复、分配和管理等权限。
- 保留操作记录
重要改动可追查;职责变化时同步调整访问与负责人。
内容存储保护与成员访问控制各有作用,不能以已加密为由省略授权检查。
外贸团队成员五级角色权限分配要从工作区开始。同一个人在一个工作区负责管理,在另一个工作区参与接待,并不会自动获得同等访问范围。把工作区理解成不同业务部门的门,再把团队与会话分配理解成具体工位,安排权限时就不容易把两层混在一起。
接下来按任务选择角色。日常销售需要回复客户,不代表他需要邀请成员、修改集成或管理订阅。负责调度的人需要查看各团队队列,也不必因此获得账单权限。遇到按钮不可见时,先核对这项动作是否属于岗位职责,再由有权的人调整,别直接把角色升到最高。
左右滑动查看完整表格
| 角色 | 主要范围 | 分配前确认 |
|---|---|---|
| Owner(所有者) | 工作区完整访问,包含账单与订阅 | 由谁承担工作区所有权与付款责任 |
| Admin(管理员) | 工作区管理、邀请成员,不包含账单 | 是否确实负责人员与业务配置 |
| Manager(经理) | 查看所有团队队列、分配和解决会话、查看分析 | 是否需要跨团队协调接待 |
| Agent(客服) | 处理所属团队及分配给自己的会话 | 接待团队与客户分配是否准确 |
| Viewer(只读) | 只读查看所属团队及分配给自己的会话 | 是否只需检查内容而无需回复 |
角色也有授予边界。Owner 与 Admin 的授予由 Owner 完成,管理员不能为了方便再创建一个管理员。成员管理页面面向 Admin 与 Owner;修改自己的角色、移除自己或直接移除工作区所有者受到限制。遇到交接所有权的需求,应先安排合适的所有权变更,不能用反复删除成员来尝试。
外包开始值班,把接待权限和身份验证分开检查
外包客服晚上接班,最容易发生的便利做法是借用主管账号。这样虽然能立刻看到消息,操作记录却只能显示主管,值班结束也难以单独收回访问。更清楚的做法是给实际操作者独立身份,只加入需要服务的团队,并约定合作结束时由谁复核成员和设备。
双重验证解决的是登录时的身份确认,角色解决的是进入工作区以后能做什么。本人启用身份验证器、妥善保管恢复码,并检查自己的设备;工作区管理员分配成员角色;平台管理员按职责配置强制验证、并发会话与 IP 等策略。这三类责任应分别落实,不能把开通两步验证当作权限审核已经完成。
例如外包同事只能查看资料、整理反馈,就先核对 Viewer 是否足够;需要实际回复时,再核对 Agent 与团队分配。若有人声称必须拿到管理员权限才能处理普通询盘,先让他指出具体被拦截的动作。临时协作的目标是让工作继续,同时保留清楚的身份、职责和退出安排。
聊天加密保护存储,业务访问仍需要授权
负责人常问:客户聊天已经加密,是不是就不用再限制成员?梳理客户聊天数据加密与授权访问范围时,需要分清保存内容和读取内容。存储保护覆盖消息正文、译文、会话标题与预览,以及联系人姓名、号码和邮箱等敏感字段;授权成员仍需在业务界面看懂客户需求,继续报价和跟进。
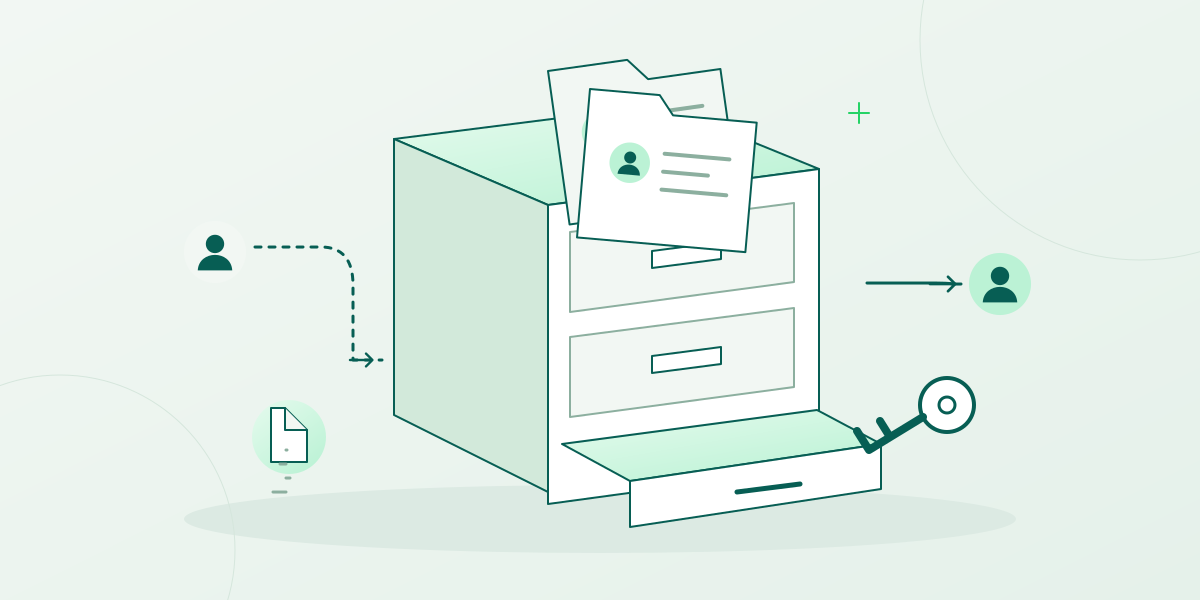
加密保存像给档案柜上锁,决定谁能打开哪一格,还要靠工作区、资源权限和有效的访问凭据。资料受到存储保护后,仍可在授权范围内用于客户匹配、去重与业务关联,方便团队识别同一位客户。它并不意味着所有业务字段都不可检索,也不意味着任何登录成员都能读取全部内容。
外包值班需要自动翻译时,还要检查内容会经过哪些服务。系统存储加密与消息渠道的端到端加密属于不同层次;启用外部 AI、翻译或语音服务后,相关内容会按已配置的服务链路处理。共享设备、成员自行保存的文件以及已经转发出去的信息,也需要相应的使用制度,不能只靠存储保护解决。
离职当天,交接业务和撤销访问各做一遍
到了离职交接日,主管通常先看客户有没有漏接。这个顺序有道理,但业务交接与访问收回应各有一项明确结果:新负责人能继续处理询盘,旧成员不再拥有不需要的入口。移除工作区成员会连同其团队成员关系一起移除,不能因此推断所有设备和外部凭据都已逐一处理。
离职成员会话撤销和双重验证检查应分别列入交接:先列出登录设备、API 与客户端令牌,再按各入口的授权规则撤销。本人可以在安全设置中撤销其他设备会话,当前设备通过登出结束访问;平台级撤销所有会话属于超级管理员职责,会影响所有用户,不应拿来代替普通人员交接。客户内容与历史业务记录仍按保存和保留规则管理。
若离职人员同时维护外部服务或共享密钥,负责人还要确认这些授权由谁接管。不要把更换一次密码等同于全部撤权,也不要为了清理账号连同仍需履约的客户记录一起处理。可以先查看安全与信任中心中的访问、退出和服务关系说明,再把本团队需要执行的事项写成明确清单。
出现异常时,用记录回答具体问题
如果接班后发现客户被改派,可以通过WhatsApp操作审计记录与CSV导出准备复核材料。先明确客户、时间段和动作,再按操作者、对象与类别筛选,比直接看总事件数更有帮助。默认只看自己的活动时,可能看不到其他成员的动作;具备权限的管理者需要切换到工作区范围,再判断是否存在遗漏。
记录可以帮助核对谁在何时进行了什么操作,以及结果是成功、警告还是失败。搜索范围有边界:操作名称、对象类型和 IP 可以参与搜索,附加详情需要打开具体事件查看。页面没有搜索结果时,应先检查筛选和范围,不能直接得出“没有发生过”的结论。
审计覆盖已接入的管理对象与操作事件,并受记录保留策略约束。它不是成员所有设备活动的录像,也不能证明未接入事件从未发生。CSV 导出同样按角色授权,工作区日志面向 Admin 与 Owner;导出前对齐时间范围和所选范围,交给确实需要复核的人,并为导出文件安排保存位置。
用一次合成交接,把三类人员安排走通
下面是合成的演练场景,不对应真实客户或效果数据:一个八人外贸团队周一迎来两位新同事,周三开始与一位晚班外包客服合作,周五一位销售离岗。负责人可以沿着人员变化检查授权,而不是一次性提高所有人的角色。每一步都留下接手人和完成情况,方便下一班核对。
- 周一确认岗位
为两位新同事分别确认市场、团队与回复职责;需要接待的按 Agent 范围安排,只需学习检查的先核对只读范围。邀请后由本人完成登录与验证。
- 周三核对值班
外包客服使用独立身份,检查其所在团队和分配会话;让值班负责人确认可处理内容,并约定合作结束的复核时间。
- 周五完成交接
先核对未完询盘的接手安排,再处理离岗成员关系、设备会话和相关令牌;涉及平台操作时交给具备对应职责的人。
- 下班前复核记录
管理员查看人员与分配变化,确认事件结果;有存档需要时按权限导出当前范围,记录保存位置和后续处理人。
常见问题
问:外包客服需要看所有客户,直接设为管理员可以吗?
答:先分清他需要跨团队调度,还是只负责某个接待队列。Manager 能查看所有团队队列并分配会话,Agent 处理所属团队及分配给自己的会话;管理员还涉及成员和配置管理。角色选择应由实际动作决定,不能仅凭“看不到某条消息”就开放更多管理权限。
问:移除离职成员后,聊天记录和加密资料还能由同事继续处理吗?
答:人员访问与内容保存分别管理。授权同事可以继续处理工作区中的业务内容,历史资料按存储与保留规则管理;移除成员并不等于删除客户记录。交接仍需确认客户负责人、团队分配以及原人员的设备和令牌,别把一个按钮当作全部退出步骤。